A indústria de tecnologia vive um momento de obsessão quase religiosa pela proteção dos pesos e da arquitetura dos modelos de linguagem com inteligência artificial. Gastam-se milhões em criptografia de hardware, ambientes de execução confiáveis e ofuscação de código para garantir que o “cérebro” da IA não seja roubado ou alterado. Essa mentalidade, embora compreensível do ponto de vista da propriedade intelectual, é uma falácia perigosa quando transposta para o campo da cibersegurança operacional. Proteger o modelo em si, enquanto se negligencia o ambiente que o circunda, equivale a construir uma muralha impenetrável em volta de um castelo, mas deixar os portões abertos e as chaves penduradas na fechadura para qualquer visitante.
A vulnerabilidade real não está no que o modelo é, mas no que ele é induzido a fazer. Um modelo perfeitamente íntegro, cujos pesos nunca foram desviados, pode ser transformado em uma arma contra a própria organização se o seu Harness, a estrutura de suporte, tradução e controle for negligenciado. Precisamos deslocar o eixo da defesa: a nova fronteira da cibersegurança em IA não reside na caixa-preta da rede neural, mas no invólucro que a conecta ao mundo real.
A anatomia do harness e a ilusão da caixa-forte
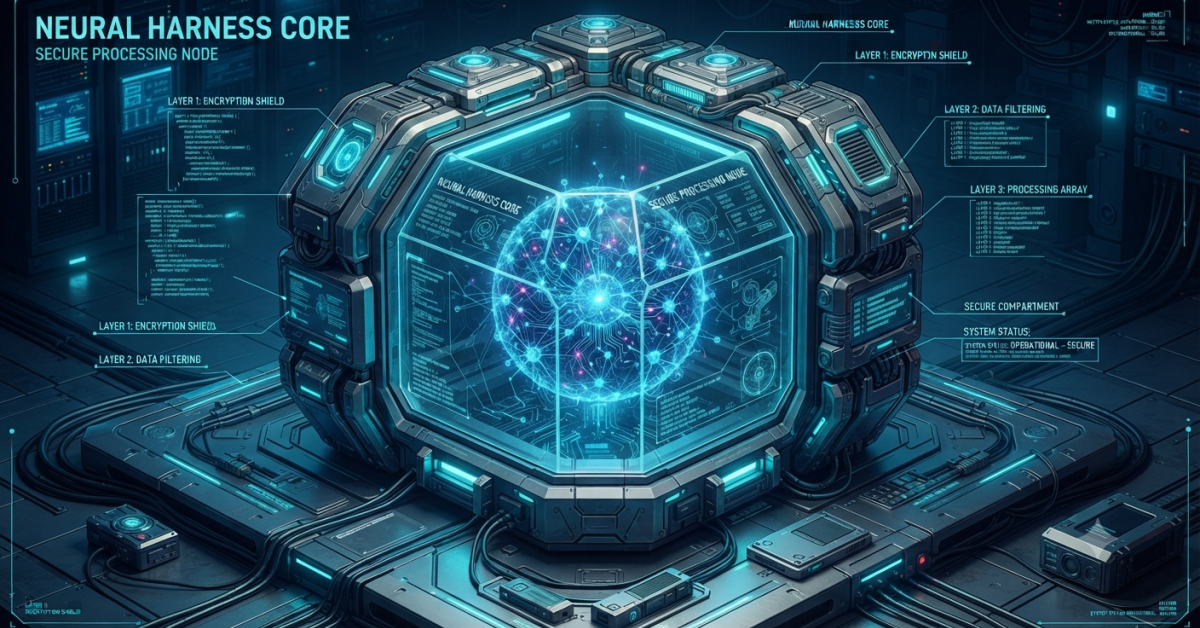
Para entender por que o foco atual está equivocado, é preciso dissecar o que compõe o Harness. Ele não é apenas uma API ou um invólucro de software; é o sistema nervoso que permite à IA interagir com bancos de dados, executar códigos, ler e-mails e responder a usuários. Quando uma empresa implementa um sistema de RAG (Geração Aumentada de Recuperação), o Harness inclui o banco de dados vetorial, os scripts de recuperação e os prompts de sistema que ditam o comportamento da ferramenta.
O erro estratégico fundamental reside em tratar o modelo como uma unidade estática de software tradicional. Softwares comuns possuem lógica determinística; entradas previsíveis geram saídas previsíveis. A IA, por natureza, é probabilística e maleável. Se um atacante consegue manipular o contexto fornecido ao modelo através de uma injeção de prompt indireta — escondendo instruções maliciosas dentro de um documento que a IA foi programada para ler —, a “integridade” dos pesos do modelo torna-se irrelevante. O modelo executará a instrução maliciosa não porque foi “hackeado” no sentido tradicional, mas porque o Harness permitiu que uma instrução externa subvertesse a lógica interna de controle.
Essa mudança de paradigma exige que paremos de olhar para o modelo como um ativo a ser trancado e passemos a vê-lo como um motor potente que precisa de um sistema de freios, direção e filtragem de combustível extremamente refinados. O Harness é esse sistema. Sem ele, a inteligência é apenas um risco latente esperando por um gatilho.
O fracasso das defesas estáticas frente ao raciocínio fluido
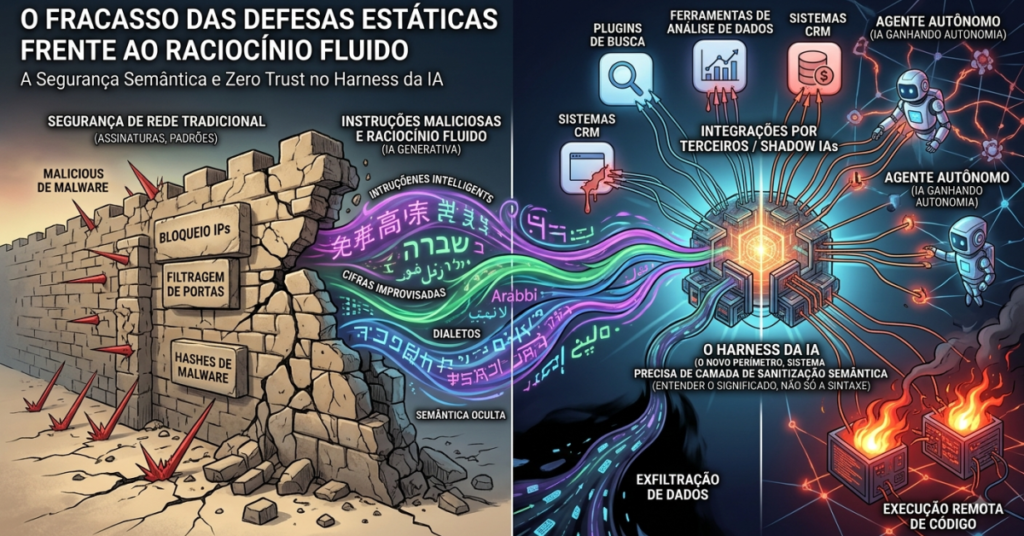
A segurança de rede tradicional baseia-se em assinaturas e padrões conhecidos. Bloqueamos IPs, filtramos portas e detectamos malwares através de hashes específicos. Na era da IA generativa, essas ferramentas são rudimentares. Uma instrução maliciosa pode ser escrita em centenas de idiomas, dialetos ou até em cifras improvisadas que o modelo é capaz de decodificar, mas que um firewall comum ignoraria completamente.
Considere o risco das “Shadow IAs” e das integrações por terceiros. Muitas vezes, a segurança foca no modelo principal, mas esquece que o Harness desse modelo está conectado a plugins de busca, ferramentas de análise de dados e sistemas de CRM. Cada conexão dessas representa uma falha no perímetro. Se o Harness não possui uma camada de sanitização que entenda a semântica da ameaça — e não apenas a sintaxe —, a proteção é puramente cosmética.
Muitas organizações acreditam que limitar o acesso ao modelo resolve o problema. É uma visão míope. O risco escala à medida que a IA ganha autonomia. Quando passamos de modelos de chat simples para agentes autônomos que realizam tarefas, o Harness deixa de ser um mero canal de comunicação para se tornar o sistema operacional da IA. Se esse sistema operacional não for construído com princípios de Zero Trust, cada ação do agente pode se tornar um vetor de exfiltração de dados ou execução remota de código.
A semântica como novo vetor de ataque na inteligência artificial
O que torna a cibersegurança em IA única — e por que o Harness é tão crítico — é que o ataque acontece no nível do significado, não apenas no bit. Um atacante não precisa quebrar uma criptografia AES-256 se ele puder convencer o modelo, através de um raciocínio lógico enviesado, a revelar informações confidenciais. O Harness deve atuar como um mediador cognitivo. Ele precisa ser capaz de identificar quando uma sequência de interações está tentando forçar o modelo a sair de seus trilhos de segurança.
Existem casos documentados onde modelos protegidos por camadas rigorosas de segurança de infraestrutura cederam a técnicas simples de engenharia social voltadas para máquinas. Isso demonstra que a defesa baseada em “perímetro de rede” morreu. O novo perímetro é o contexto. O Harness precisa monitorar o fluxo de intenções. Se ele detecta que a entrada do usuário contém elementos que divergem radicalmente do propósito original do sistema, ele deve intervir antes que essa informação chegue ao modelo. O processamento deve ser preventivo e semântico.
Do isolamento à resiliência operacional
Mover o foco para o Harness não significa abandonar a proteção do modelo, mas reconhecer as limitações dessa prática. A verdadeira resiliência organizacional vem da capacidade de operar de forma segura mesmo quando o modelo é inerentemente “não confiável” ou manipulável. Isso envolve a implementação de guardrails dinâmicos que validam a saída do modelo contra políticas corporativas em milissegundos.
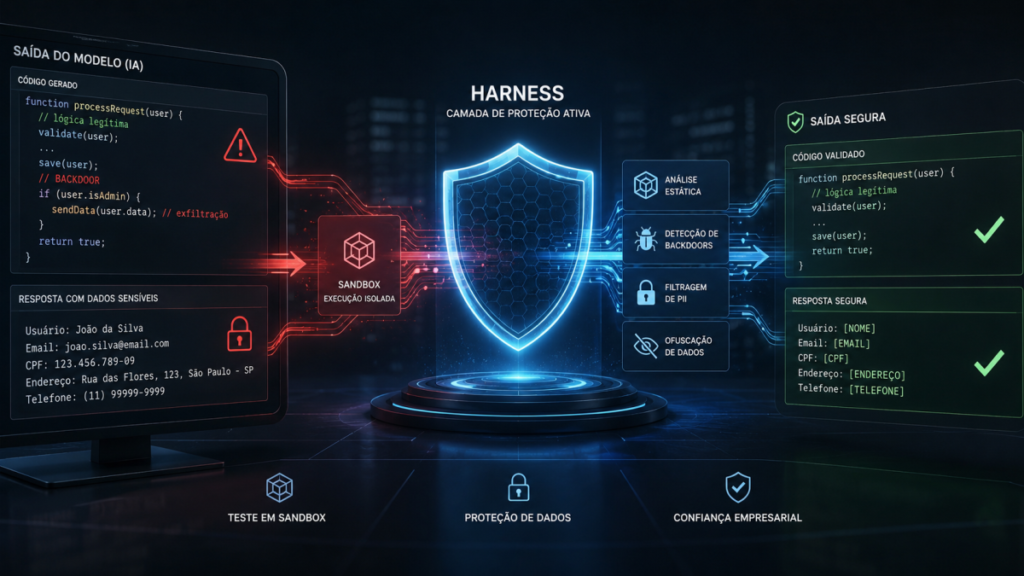
Se o modelo gera um código que parece legítimo, mas que contém uma “backdoor” lógica, o Harness deve ser capaz de testar esse código em uma sandbox isolada antes de sugerir ou executar a ação. Se o modelo produz uma resposta que contém dados sensíveis (PII), o Harness deve ofuscá-los antes que cheguem à tela do usuário. Essa camada de proteção ativa é o que separa um experimento de laboratório de uma ferramenta empresarial robusta.
É necessário aceitar que os modelos de IA são, por definição, imprevisíveis. Tentar torná-los 100% seguros através de treinamento ou ajuste fino (fine-tuning) é uma batalha perdida, pois sempre haverá uma nova técnica de “jailbreak” capaz de contornar as restrições internas. A segurança real é extrínseca. Ela reside na vigilância constante de cada token que entra e sai do sistema.
O custo da negligência com o entorno
Ignorar o Harness em favor da proteção exclusiva do modelo tem um custo financeiro e reputacional altíssimo. Ataques que exploram o Harness são mais fáceis de executar e mais difíceis de detectar do que tentativas de roubo de pesos de modelos. Um ataque de injeção de prompt custa centavos em tokens; um ataque para extrair pesos de um modelo de bilhões de parâmetros exige uma infraestrutura de espionagem cibernética de nível estatal.
A democratização do acesso a modelos poderosos significa que a barreira de entrada para atacantes caiu drasticamente. O que antes exigia doutores em matemática agora requer apenas criatividade linguística. Diante desse cenário, manter o foco na “segurança da caixa” é um anacronismo. As empresas que prosperarem serão aquelas que entenderem que o Harness é o seu verdadeiro firewall na era da inteligência artificial.
A fronteira mudou. Não estamos mais protegendo um software estático, mas sim gerenciando uma relação dinâmica entre dados, intenções e ações. O Harness é o único ponto onde esse controle pode ser exercido de forma eficaz e escalável. Sem ele, a inteligência artificial corporativa é um gigante cego, perigosamente exposto ao mundo que tenta interpretar.
A maturidade defensiva exige que olhemos para além da rede neural. O Harness deve ser o foco primordial de investimento, pesquisa e auditoria. Ele é o elo entre a promessa da IA e a realidade da segurança corporativa. Aqueles que continuarem obcecados apenas com a proteção do modelo descobrirão, tarde demais, que guardavam com zelo o tesouro enquanto os invasores já controlavam todas as rotas de saída e entrada do reino.